セキュリティ保守のないWordPressに何が起きるか――「リスクの可視化」の価値
2026.10.21
前回は、7月の緊急アップデートを取り上げ、WordPressの安全性は日頃の管理体制によって変わることを説明しました。WordPressの保守には、更新やバックアップ、サイトの点検など、さまざまな作業があります。
セキュリティ対策の対象は、社内ネットワークや業務システム、サーバーなど多岐にわたります。今回はWebサイトに焦点を当て、サイトの弱点や古くなった部分を定期的に確認し、担当者が状態を把握できるようにする「セキュリティ保守」について考えます。こうして状態を把握できるようにすることを「可視化」と呼びます。
では、リスクの可視化に費用をかける意味はどこにあるのでしょうか。判断材料となるのが、インシデント発生後の復旧費用です。リスクを把握して早めに対処できれば、被害の拡大を防ぎ、復旧費用を抑えられる可能性があります。
Editing by Akira Kimura
リスクが見えないWordPressに起きること
気づかないうちに進む劣化
WordPressの更新が止まると、開発元のWordPress.orgが配布する脆弱性の修正を受け取れなくなります。開発元が修正の対象とするのは最新版です。古いバージョンでは、修正が提供される保証もありません。
厄介なのは、更新が止まっていてもサイト自体は表示され続けることです。見た目に異常がなければ、管理者も問題に気づきにくくなります。制作会社のサポートが終了したまま、3年間放置されたサイトは特に危険だとされています。
7月の緊急アップデートでも、開発元は影響を受けるサイトに強制自動更新を実施しました。しかしIPAは、サイトの環境や設定によって自動更新が動作しなかったり、失敗したりする場合があると指摘しています。定期的に確認しなければ、修正が適用されたかどうかも分かりません。
放置がインシデントにつながる
WordPressなどのCMSでは、次のようなセキュリティインシデントが起こる可能性があります。
- 改ざん: サイトの内容を第三者に書き換えられる。
- 不正な転送: 訪問者が偽ショップなどへ自動的に誘導される。
- 乗っ取り: 管理画面に侵入され、管理者権限を奪われる。
- 踏み台化: 迷惑メールの送信や、ほかのサイトへの攻撃に利用される。
被害の発覚が、顧客や取引先からの指摘になることもあります。サイトが正常に表示されていても、安全な状態が保たれているとは限りません。
復旧費用を左右する2つの要素
復旧費用は、インシデントの内容と対応範囲によって変わります。
1つ目は、何が起きたかです。ログインできなくなっただけなのか、マルウェア(不正プログラム)に感染したのか、サイト全体の作り直しが必要なのかによって、作業量が変わります。
2つ目は、どこまで対応するかです。改ざん箇所の修復だけで済ませる場合と、侵入経路の調査や再発防止まで行う場合では、費用に差が生まれます。
復旧費用の目安
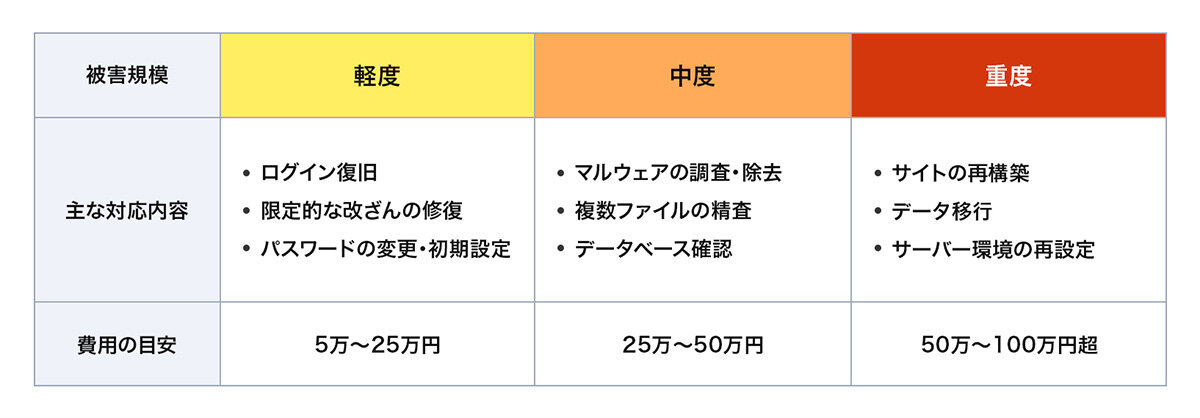
※費用は被害状況や対応範囲によって変わります。
復旧費用が膨らむ要因には、バックアップの不足と長期間の放置があります。バックアップがなければ、WordPress本体やプラグインの状態を調べ直す作業が増えます。また、被害の程度によっては、修復するより作り直したほうが安く済む場合もあります。
さらに、サイトの停止中は問い合わせの機会を失います。Googleから危険なサイトと判定されると、検索順位の下落や問い合わせの減少、取引先からの信用低下につながります。こうした損失は、復旧費用の比較表には表れません。
Webセキュリティ保守が提供する「リスクの可視化」
何を可視化できるのか
Webセキュリティ保守では、サイトの状態を定期的に点検し、その結果を担当者が確認できる形で受け取ります。具体的な点検項目は契約によって異なりますが、次のような内容があります。
- CMSの状態確認: PHPとWordPress本体のバージョンを把握する。
- 更新期限の管理: PHPのサポート終了やWordPressのアップデート、SSL証明書の有効期限を確認する。
- 脆弱性と不要なプラグインの確認: 公開された脆弱性情報と使用中のプラグインやテーマを照合する。
- 管理画面へのアクセス制限: IP制限やベーシック認証によって、不正なアクセスを防ぐ。
PHPは通常サポートが2年間、その後の重大なセキュリティ修正期間が2年間あり、計4年でサポートが終了します。サポート終了後は、脆弱性が見つかっても修正されない可能性があります。PHP 8.2のセキュリティ修正期限は2026年12月31日です。
SSL証明書は、有効期限が切れると訪問者のブラウザに警告が表示されます。また、無効化したプラグインでも、ファイルが残っていれば攻撃対象になる可能性があります。
こうした情報を定期的に確認すれば、サイトの弱点を把握し、対策の優先順位を決めやすくなります。
リスクが見えれば、復旧費用を抑えやすい
バックアップがなく、放置期間が長いほど、復旧費用は膨らみやすくなります。更新やバックアップ、監視を継続すれば、侵害リスクを減らし、異常の早期発見につなげられます。
PHPやWordPress本体、プラグインの状態が可視化されていれば、インシデント発生時に調査する範囲を絞り込める可能性があります。その結果、復旧作業の負担が減り、費用を抑えられることも考えられます。
社内の担当者が少ない企業こそ、外部の点検体制を活用する
PHPのバージョンや証明書の期限、プラグインの状態を自社で追い続けるには、確認する時間と専門知識が必要です。当社では、更新やバックアップ、監視などの継続運用が、侵害リスクの低減と早期発見・早期復旧につながると考えています。
Webセキュリティ保守は、何も起きなければ成果が見えにくい業務です。一方、インシデントが発生すれば、復旧費用や機会損失が生じます。サイトの状態を把握できる仕組みを整えておけば、問題の早期発見や、発生時の対応に役立ちます。
※Webサイトのセキュリティ保守は、インシデントの発生をゼロにするものではありません。また、Webサイトへの対策であり、ネットワークやサーバーなど、ほかの領域のセキュリティ対策に代わるものでもありません。